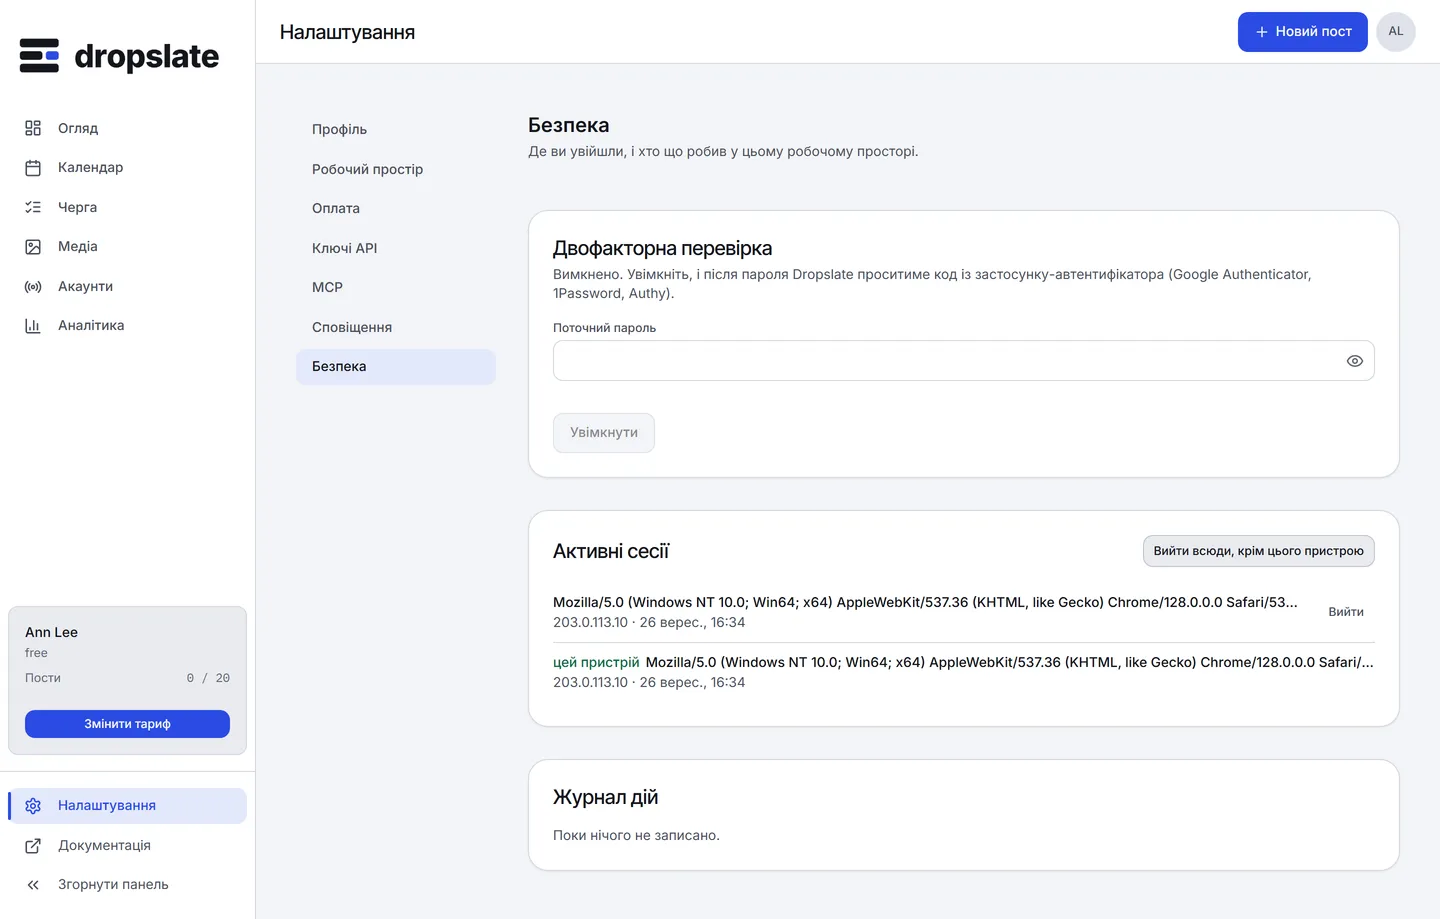
Безпека
Повна заява про безпеку — на dropslate.top/security; ця сторінка — коротка, орієнтована на задачі версія для тих, хто будує проти API чи MCP.
Що важливо для інтеграції
Section titled “Що важливо для інтеграції”- Токени ніколи не залишають сервер. OAuth-токен підключеного акаунта зашифрований у сховищі (AES-256-GCM) і розшифровується лише всередині того виклику, якому він потрібен. Жодна відповідь API, MCP чи дашборда його не містить.
- Кожен запит обмежений workspace. Id з іншого workspace відповідає
not_found, так само як неіснуючий — ніколиforbidden, який підтвердив би існування. Див. Помилки. - Медіа віддаються через підписані URL. URL файлу обмежений у часі й привʼязаний саме до цього файлу; сам шлях у сховищі ніколи не перелічується і не вгадується.
- Ключі MCP і API мають scope і аудитуються.
read/write, нічого більше; кожен виклик записується у власний журнал аудиту workspace; нічого, що торкається учасників, оплати чи підключених акаунтів, цим шляхом узагалі не доступне — див. MCP → Правила безпеки. - Дані картки ніколи не потрапляють на сервери Dropslate. Оплата й рахунки працюють на сторінках платіжного провайдера — див. Рахунки.
Повідомити про проблему
Section titled “Повідомити про проблему”Напишіть на [email protected] — отримання підтверджується протягом 48 годин.
Типові помилки
Section titled “Типові помилки”| Помилка | Причина | Що робити |
|---|---|---|
not_found на ресурсі, який точно існує |
Він належить іншому workspace, ніж credential, який ви використовуєте. | Перевірте, якому workspace належить ключ чи сесія, через dropslate_whoami або GET /whoami. |