Ключі API
Ключ — bearer-credential для REST API і MCP через stdio, зі scope read або read + write. Керування ключами — створення чи відкликання — вимагає сесії з входом у браузері; ключ ніколи не може використовуватись для створення чи відкликання ключів, включно із самим собою, тож один витеклий ключ не може перерости в усі credential workspace.
Створити ключ
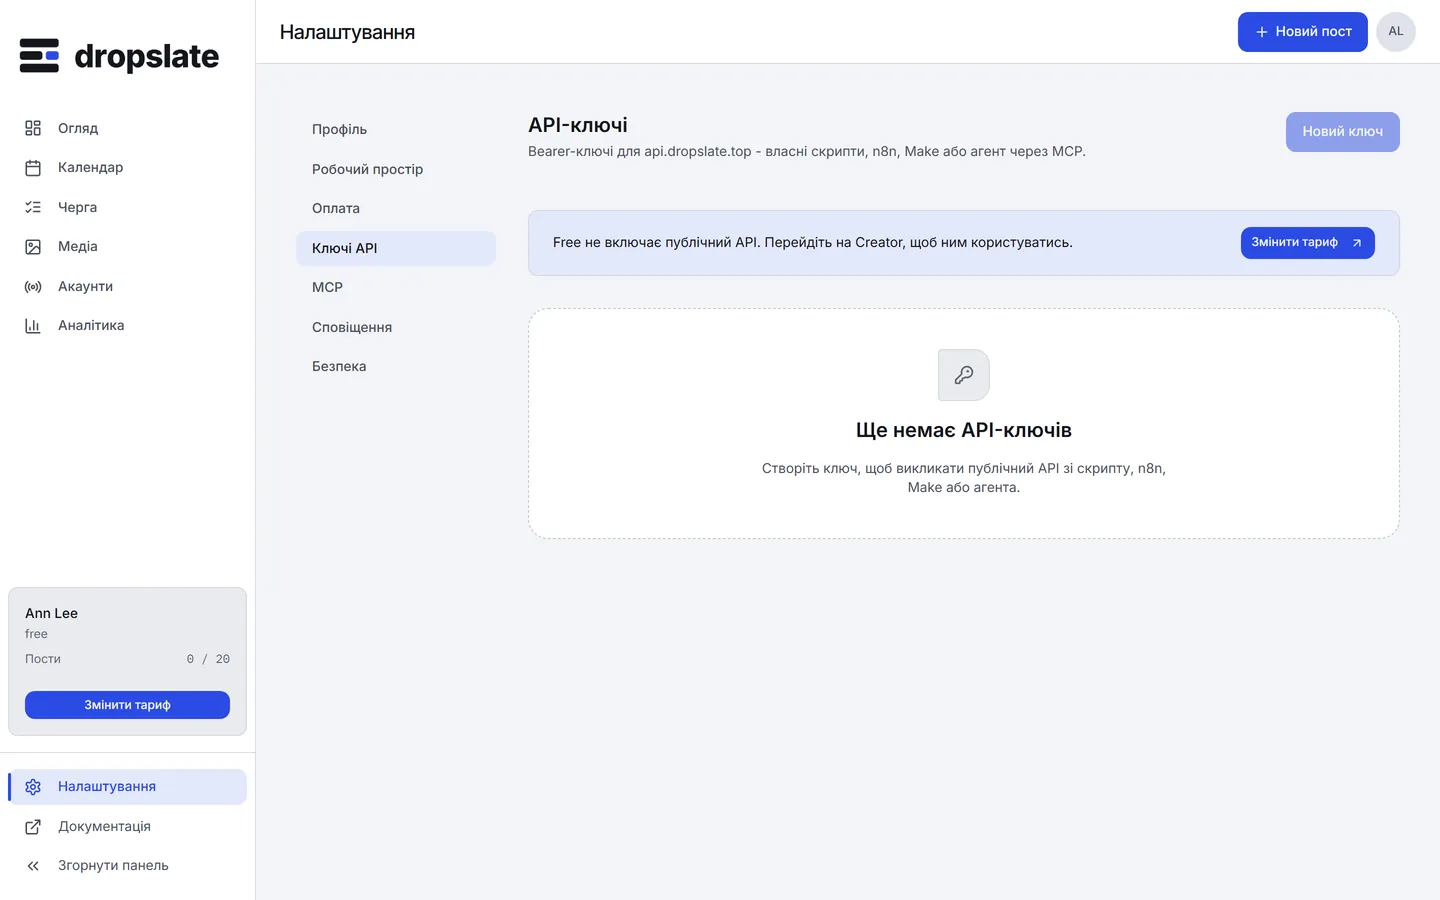
Section titled “Створити ключ”Налаштування → Ключі API → Новий ключ. Назвіть його за призначенням (яка інтеграція чи агент) і оберіть scope. Повний ключ (ds_live_...) показується один раз, одразу після створення — скопіюйте його зараз, бо далі сервер зберігає лише його хеш і короткий префікс і показати його знову не може.
Побачити, що може ключ
Section titled “Побачити, що може ключ”Список у Налаштування → Ключі API показує назву, префікс, scope і час останнього використання кожного ключа — досить, щоб розрізнити ключі й помітити застарілий, ніколи не показуючи повний ключ знову.
Відкликати ключ
Section titled “Відкликати ключ”Налаштування → Ключі API → Відкликати поруч із ним. Діє з його самого наступного запиту — уже відкриті зʼєднання з ним заднім числом не рвуться, але будь-який новий виклик отримує unauthenticated.
Типові помилки
Section titled “Типові помилки”| Помилка | Причина | Що робити |
|---|---|---|
| Повний ключ не показано після створення | Очікувано — він показується рівно один раз, так задумано. | Створіть новий ключ, якщо старий загубився до копіювання; старий працює, доки не відкликаний. |
session_required при виклику /api-keys з ключем |
Керування ключами потребує сесії з входом, не ключа. | Керуйте ключами з дашборда, увійшовши. |
unauthenticated одразу після відкликання |
Очікувано — відкликання діє з самого наступного запиту. | Створіть новий ключ, якщо ця інтеграція його ще потребує. |